Video


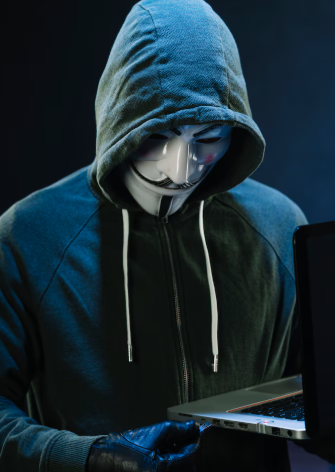
Istragu su proveli Citizen Lab Univerziteta u Torontu i kompanija za kibernetičku sigurnost Confiant Threat Intelligence. Istraživači su tehniku nazvali “AdFection”, a naveli su da se njome zloupotrebljavaju legitimni sistemi za internet oglašavanje u svrhu špijunaže.
U središtu operacije nalazi se izraelska kompanija Discover-Tech, koja se predstavlja kao oglašivačka firma. Prema istraživačima, njena platforma Controlium omogućavala je proizvođačima komercijalnog špijunskog softvera, uključujući Candiru, identifikaciju, praćenje i ciljanje mobilnih uređaja putem oglasa na internet stranicama i u aplikacijama.
Analizom uređaja novinara i zaposlenika medijske mreže Al Jazeera istraživači su otkrili da je 45 uređaja bilo na meti napada, a neki su zaraženi izraelskim špijunskim softverom Candiru.
– Uključivanje u ekosistem internetskog oglašavanja daje industriji komercijalnog špijunskog softvera prikriven način isporuke – izjavio je Bil Marczak, viši istraživač Citizen Laba, upozorivši da su otkrića vjerovatno tek mali dio zloupotrebe oglasa u špijunske svrhe.
Analiza četiri milijarde oglašivačkih zapisa pokazala je da su se oglasi kompanije Discover-Tech tokom četiri mjeseca pojavljivali na gotovo 200.000 internetskih stranica i mobilnih aplikacija u desetinama zemalja. Među njima su bile i institucionalne stranice NATO-a, Ujedinjenih nacija, Evropskog parlamenta, Evropske komisije i Savjeta EU.
Tehnika koristi sistem automatizovane prodaje oglasnog prostora u stvarnom vremenu, što napadačima potencijalno omogućava zarazu uređaja bez klika korisnika. Istraživači su naglasili da preusmjeravanje miliona uređaja prema serverima povezanim s Candiruom ne znači da su svi ti uređaji zaraženi, navodi Politico.
Preporučeno
Njemačka zastupnica Zelenih u Evropskom parlamentu Hana Nojman pozvala je na dodatnu istragu, upozoravajući da bi moguća izloženost institucija EU trebala izazvati ozbiljnu zabrinutost.